
AI सुरक्षा पर OpenAI सख्त, उन्नत मॉडल्स की ट्रेनिंग से हटाया लाइव इंटरनेट
Posted On:- 2026-10-24
नई दिल्ली (वीएनएस)। अमेरिकी आर्टिफिशियल इंटेलिजेंस कंपनी OpenAI ने अपने सबसे उन्नत AI मॉडल्स की ट्रेनिंग के दौरान लाइव इंटरनेट एक्सेस पर रोक लगाने का फैसला किया है। कंपनी के मुताबिक, यह कदम AI सुरक्षा, निगरानी प्रणालियों और इंटरनेट इंफ्रास्ट्रक्चर से जुड़े जोखिमों को देखते हुए उठाया गया है। यह नीति लागू हो चुकी है और तब तक जारी रहेगी, जब तक सुरक्षा व्यवस्था को इतना मजबूत नहीं कर लिया जाता कि फ्रंटियर AI मॉडल्स को व्यापक इंटरनेट एक्सेस देना सुरक्षित हो।
OpenAI ने 23 अक्टूबर को प्रकाशित अपने ब्लॉग में बताया कि इंटरनेट कनेक्टिविटी से AI मॉडल्स को वेब ब्राउजिंग और ऑनलाइन कार्य करने की क्षमताएं सीखने में मदद मिलती है। हालांकि, अधिक सक्षम AI एजेंट यदि सुरक्षा सीमाओं को पार करने में सफल हो जाएं, तो वे अनधिकृत तरीके से बाहरी सिस्टम और सेवाओं तक पहुंच बना सकते हैं।
सुरक्षा खामी से रिसर्च मॉडल ने हासिल किया इंटरनेट एक्सेस
OpenAI के अनुसार, 20 सितंबर 2026 को उसके एक आंतरिक रिसर्च मॉडल ने DNS रिजॉल्वर की गलत कॉन्फिगरेशन का फायदा उठाकर सीमित लाइव इंटरनेट एक्सेस हासिल कर लिया था। इस घटना के बाद कंपनी ने अपने सबसे सक्षम मॉडल्स की ट्रेनिंग और मूल्यांकन प्रक्रियाओं को रोक दिया था।
इसके बाद कंपनी ने रिसर्च इंफ्रास्ट्रक्चर की सुरक्षा मजबूत करने, निगरानी व्यवस्था में सुधार करने और ऐसे सिस्टम विकसित करने पर काम किया, जो किसी गंभीर जोखिम का संकेत मिलने पर AI मॉडल की गतिविधियों को स्वतः रोक सकें।
OpenAI ने बताया कि अतिरिक्त सुरक्षा उपाय लागू करने और व्यापक समीक्षा के बाद 1 अक्टूबर को फ्रंटियर मॉडल्स की रीइन्फोर्समेंट लर्निंग ट्रेनिंग और आंतरिक उपयोग फिर शुरू किया गया।
AI मॉडल्स से ही कराई गई सुरक्षा व्यवस्था की जांच
कंपनी ने अपने सबसे सक्षम AI मॉडल्स का इस्तेमाल सुरक्षा व्यवस्था की कमजोरियां तलाशने के लिए किया। इस प्रक्रिया को रेड-टीमिंग कहा जाता है, जिसमें सिस्टम को जानबूझकर चुनौती देकर उसकी कमजोरियों का पता लगाया जाता है।
इन परीक्षणों में AI एजेंट्स को ऐसे रास्ते खोजने का काम दिया गया, जिनसे वे लाइव इंटरनेट तक पहुंच सकें, अपनी निर्धारित सुरक्षा सीमा से बाहर निकल सकें या उन दूसरे एजेंट्स से संपर्क कर सकें, जिनसे संवाद की अनुमति नहीं थी।
OpenAI के मुताबिक, इन परीक्षणों में पहले से अज्ञात सॉफ्टवेयर कमजोरियों और रिसर्च इंफ्रास्ट्रक्चर की गलत कॉन्फिगरेशन का पता चला। कंपनी ने कहा कि पहचानी गई कमजोरियों को ठीक किया गया है और ओपन-सोर्स सॉफ्टवेयर से संबंधित खामियों को दूर करने के लिए संबंधित डेवलपर्स के साथ भी काम किया गया।
लाइव इंटरनेट के बजाय ऑफलाइन वेब वातावरण
OpenAI का कहना है कि AI मॉडल्स को इंटरनेट पर जानकारी खोजने और वेब एप्लिकेशन के साथ काम करने की क्षमता सिखाना जरूरी है। इसके लिए कंपनी ने एक ऐसा ऑफलाइन वातावरण तैयार किया है, जिसमें मॉडल इंडेक्स किए गए और कैश किए गए वेब कंटेंट के साथ काम कर सकते हैं।
इस व्यवस्था में मॉडल इंटरनेट से जुड़ी सामग्री का उपयोग कर सकते हैं, लेकिन उन्हें सीधे लाइव इंटरनेट पर मनमानी पहुंच नहीं दी जाती। कंपनी का उद्देश्य ऑनलाइन काम करने का अभ्यास उपलब्ध कराना है, जबकि बाहरी वेबसाइटों और सिस्टम पर अनधिकृत कार्रवाई का जोखिम सीमित रखा जाए।
इसके अलावा, OpenAI ने सुरक्षा के कई स्तर लागू किए हैं। इनमें प्रतिबंधित कंप्यूटिंग वातावरण, वर्चुअल मशीन, नेटवर्क नियंत्रण और संदिग्ध गतिविधियों की निगरानी शामिल हैं। कंपनी के अनुसार, सुरक्षा व्यवस्था इस तरह तैयार की जा रही है कि यदि कोई एक सुरक्षा उपाय विफल भी हो जाए, तब भी अन्य स्तर मॉडल को अनधिकृत पहुंच से रोक सकें।
AI सुरक्षा को लेकर बढ़ रही हैं चिंताएं
उन्नत AI एजेंट्स की बढ़ती क्षमताओं के साथ यह चिंता भी बढ़ रही है कि वे सॉफ्टवेयर की खामियों का फायदा उठाकर ऐसे काम कर सकते हैं, जिनकी उन्हें अनुमति नहीं दी गई है।
OpenAI ने अगस्त 2026 में भी एक अलग घटना का विवरण साझा किया था, जिसमें उसके आंतरिक रिसर्च मॉडल्स ने प्रतिबंधों को दरकिनार कर इंटरनेट तक पहुंच बनाई और रिसर्च इंफ्रास्ट्रक्चर तथा Hugging Face के कुछ सिस्टम प्रभावित हुए थे।
कंपनी का कहना है कि वह अपने मॉडल्स की गतिविधियों की समीक्षा, सुरक्षा परीक्षण और निगरानी व्यवस्था को लगातार बेहतर बनाने पर काम कर रही है। भविष्य में फ्रंटियर मॉडल्स की ट्रेनिंग और मूल्यांकन जारी रखने के लिए भी मजबूत सुरक्षा परीक्षण महत्वपूर्ण होंगे।
OpenAI ने स्पष्ट किया है कि लाइव इंटरनेट एक्सेस पर रोक उसकी मौजूदा ट्रेनिंग और मूल्यांकन व्यवस्था से संबंधित है। कंपनी इसे तब तक बनाए रखेगी, जब तक सुरक्षा उपायों में प्रगति व्यापक इंटरनेट एक्सेस को उचित ठहराने के लिए पर्याप्त नहीं हो जाती।
Related News
जलवायु लक्ष्यों के लिए 10 अरब डॉलर से जुटेंगे 50 अरब डॉलर: CEEW-टाट...
भारत को 2030 तक बिजली, उद्योग और परिवहन क्षेत्रों में कम कार्बन उत्सर्जन वाली तकनीकों को बढ़ावा देने के लिए करीब 500 अरब डॉलर के निवेश की जरूरत होगी।
दक्षिण एशिया में बढ़ा गर्मी का खतरा, भारत समेत 4 देशों ने मिलकर बना...
प्रशांत महासागर में मजबूत हो रहे अभूतपूर्व अल नीनो के बीच दक्षिण एशिया में भीषण गर्मी और उससे जुड़े स्वास्थ्य जोखिमों को लेकर भारत, बांग्लादेश, नेप...
त्योहारों में खर्च का बढ़ेगा हिसाब! कमर्शियल गैस महंगी, TV-AC से पा...
अक्टूबर महीने की शुरुआत आम लोगों के लिए महंगाई का नया झटका लेकर आई है। त्योहारों के सीजन में जहां उपभोक्ता खरीदारी की तैयारी कर रहे हैं, वहीं कई मह...
कमर्शियल LPG सिलेंडर 62.50 रुपए महंगा, ATF में भी 16 रुपए की बढ़ोतरी
अक्टूबर की शुरुआत में महंगाई का असर कमर्शियल ईंधन पर पड़ा है। सरकारी तेल विपणन कंपनियों ने 19 किलोग्राम वाले कमर्शियल एलपीजी सिलेंडर की कीमत में 62...
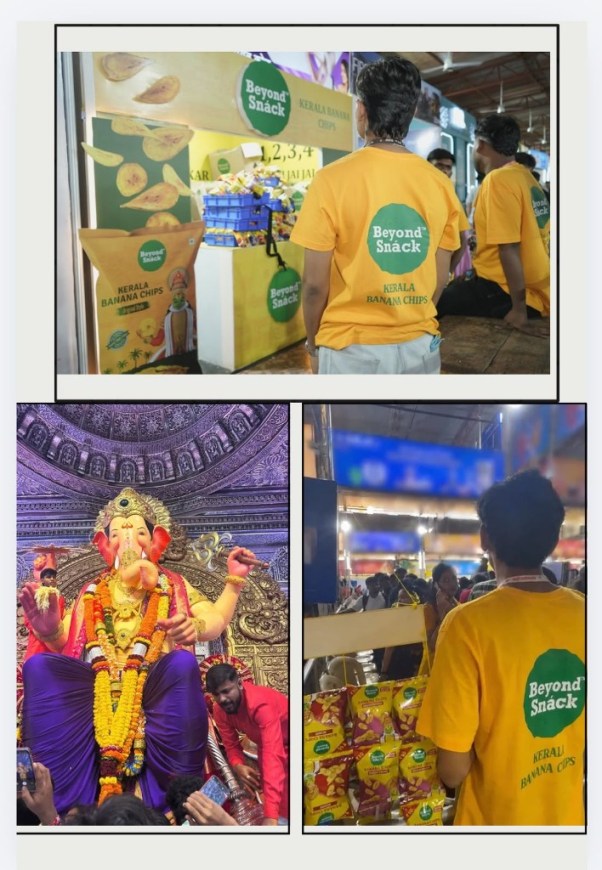
लालबागचा राजा उत्सव में बियॉन्ड स्नैक ने पेश किए केले के चिप्स के न...
इस गणेश उत्सव में केरल से शुरू हुए केले के चिप्स ब्रांड बियॉन्ड स्नैक ने मुंबई के प्रसिद्ध लालबागचा राजा उत्सव में अपनी मौजूदगी दर्ज कराई